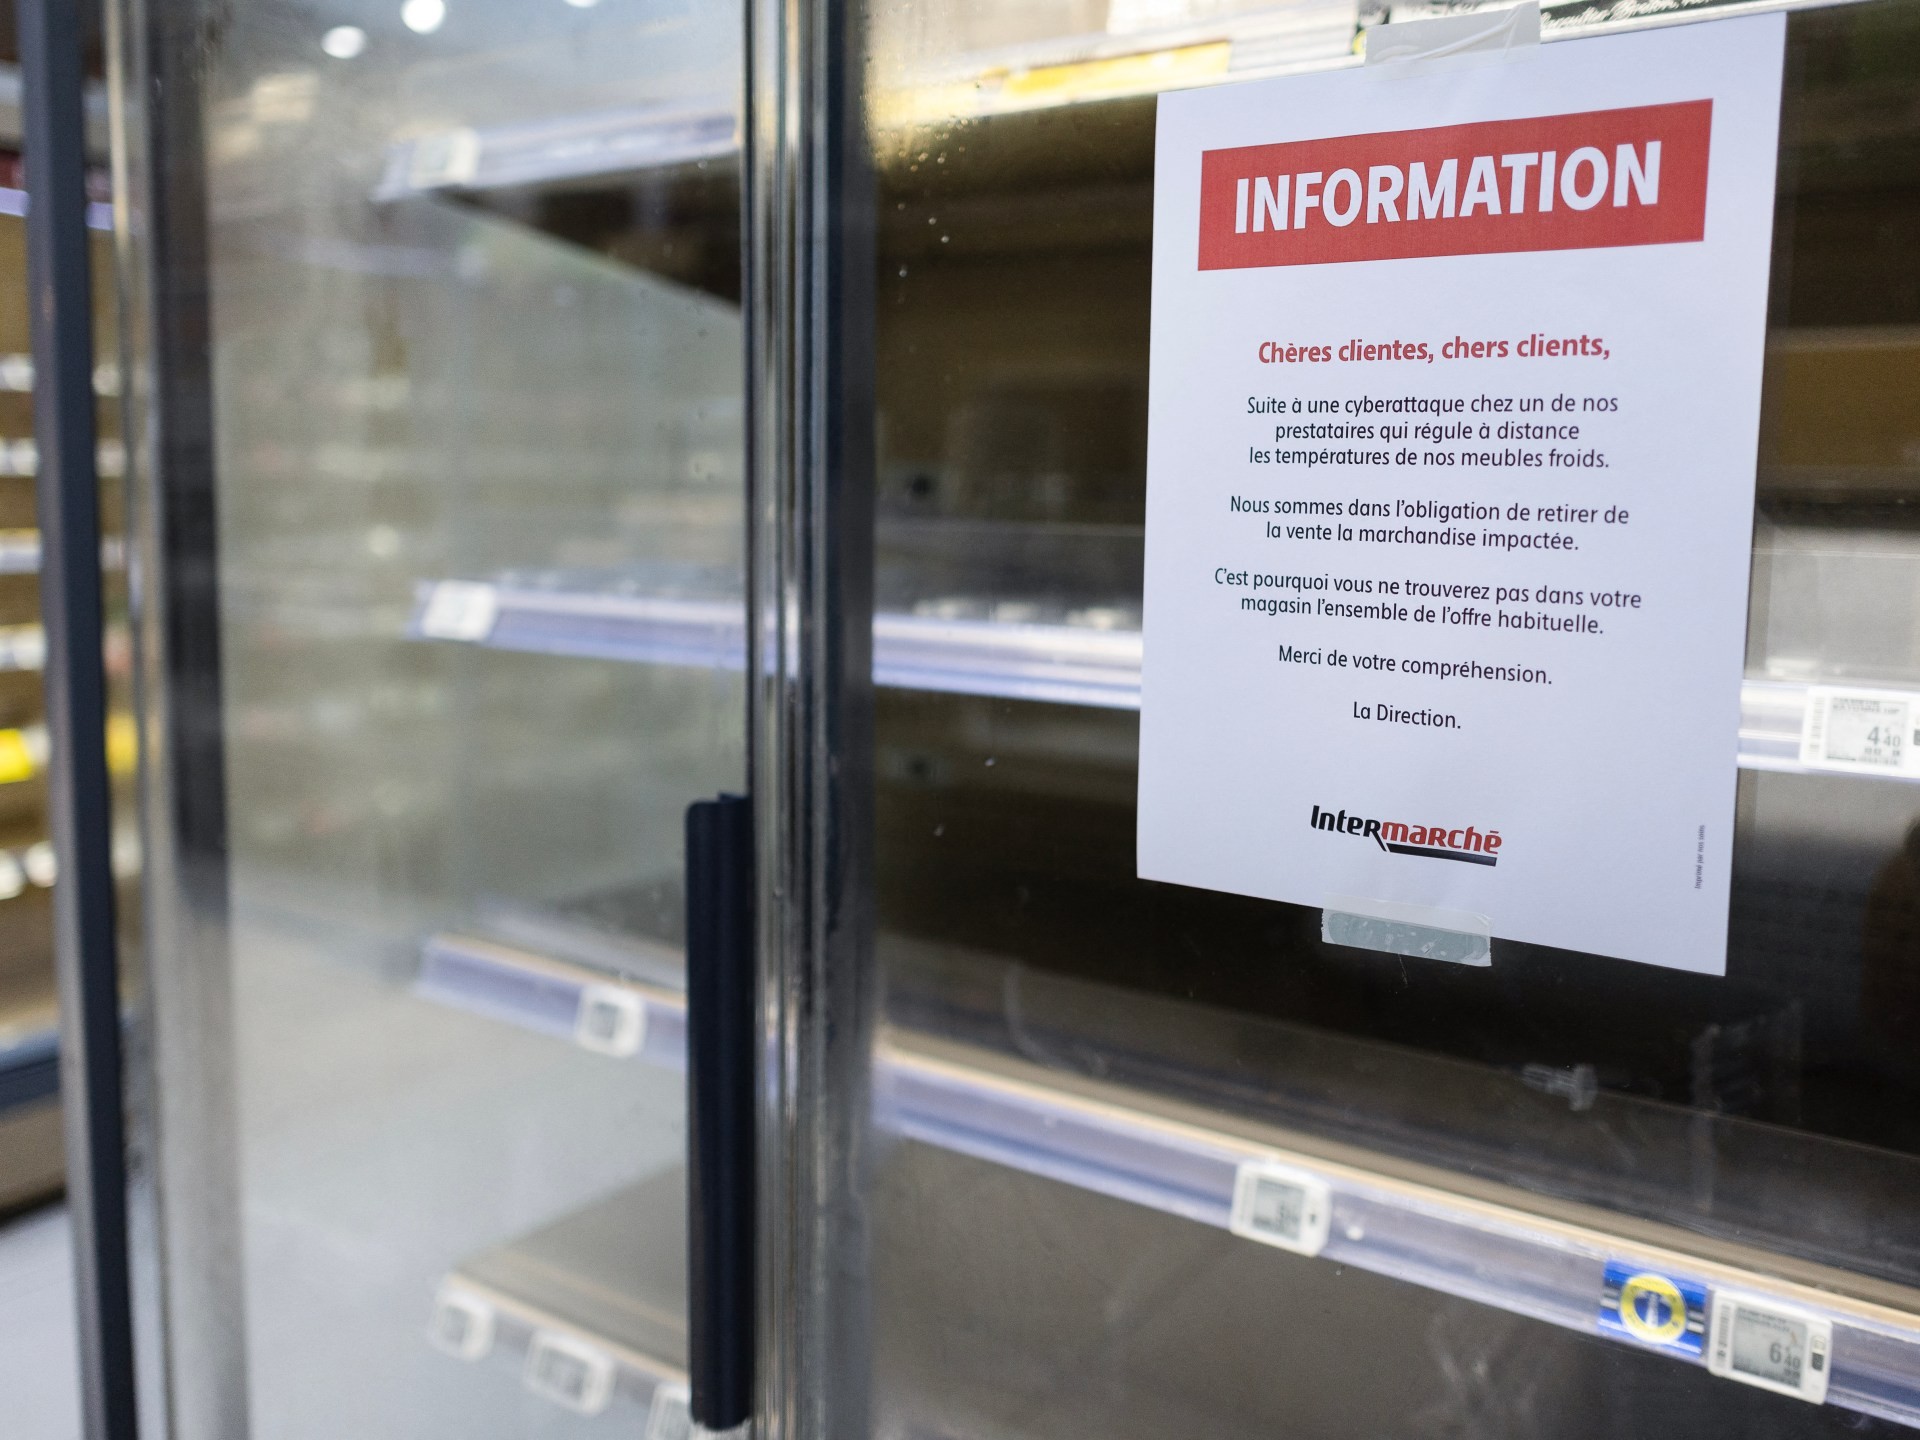
كشفت تقارير إعلامية حديثة، نقلتها الجزيرة نت في العشرين من أكتوبر 2026، عن تعرض سلسلة متاجر ألبرت هيغن، إحدى أكبر سلاسل المتاجر في هولندا، لهجوم سيبراني أدى إلى إيقاف سلاسل الإمداد الخاصة بها كإجراء احترازي. ويأتي هذا الهجوم بعد أيام قليلة من اختراق مميز استهدف أنظمة التبريد في مئات المتاجر الفرنسية الكبرى، ما أثار تساؤلات جدية حول بروز موجة جديدة من الهجمات السيبرانية التي تستهدف البنية التحتية التشغيلية للمباني وسلاسل إمداد الغذاء.
ورغم عدم إثبات أي صلة مباشرة بين الحادثين حتى الآن، فإن وقوعهما في توقيت متقارب يسلط الضوء على نقطة اختناق حقيقية قد تتسبب في أزمة ممتدة الأثر، تهدد أمن الغذاء واستقرار الأسواق في أوروبا وخارجها.
هجوم يعطل الحياة اليومية للمواطنين
وصف مهندس الأمن السيبراني كيفن تيلييه، العامل في الشركة الفرنسية المتخصصة سيناكتيف، الهجوم الذي ضرب المتاجر الفرنسية بأنه «هجوم سيبراني واسع النطاق يؤثر مباشرة في الحياة اليومية للشعب»، في تصريحات أدلى بها لوكالة الأناضول، موضحا أنه يعد من أوائل الهجمات السيبرانية التي تتمتع بهذا الأثر الممتد على حياة المدنيين.
وأشار تيلييه إلى أن الهجوم لم يكن معقدا على الإطلاق، إلى درجة أن مراهقا في الخامسة عشرة من عمره قادر على تنفيذه. غير أن أثره كان واسعا بما يكفي لتعطيل الحياة اليومية لآلاف المستهلكين. ووفقا لما أفادت به عربي21، رفع الهجوم حرارة الثلاجات المتصلة بالإنترنت لدى كبرى شركات بيع المواد الغذائية بالتجزئة في فرنسا إلى نحو خمسين درجة مئوية، ما تسبب في إتلاف كميات كبيرة من المنتجات الطازجة والمجمدة وخسائر بملايين اليورو.
ومن جانبه، يرى مدير أول استخبارات التهديدات في شركة الأمن السيبراني «سوفوس»، ريف بيلينغ، أن خطر الهجمات السيبرانية على متاجر التجزئة لم يعد يقتصر على سرقة البيانات والأموال رقميا، بل امتد ليصبح له أثر فيزيائي ملموس في المنتجات التي تخزنها المتاجر.
«سلاسل إمداد الغذاء وعمليات البيع بالتجزئة تسهم مباشرة في صمود المدنيين، وأي اضطراب فيها يمكن أن تترتب عليه عواقب تتجاوز الشركات المتضررة»، وفق ريف بيلينغ.
الثغرة التي أغفلها خبراء الأمن السيبراني
يشير تقرير تقني أمريكي، نشره موقع آرس تكنيكا، إلى أن الاختراق استهدف المتحكمات المسؤولة عن إدارة درجات الحرارة في وحدات التبريد وأنظمة الإنذار داخل المتاجر. واستغل المهاجمون ثغرة برمجية في متحكمات تصنعها ثلاث شركات مختلفة، وهي ثغرة كانت الشركات المصنعة على علم بها، وحذرت منها المتاجر وطالبت بترقية المعدات وتحديث الأنظمة.
ويعرّف تقرير الأناضول الثغرات الموجودة في التكنولوجيا التشغيلية بأنها النقطة التي يغفلها خبراء الأمن السيبراني عموما. والسبب أن معدات هذه التكنولوجيا مصممة لتعمل فترات طويلة دون تحديث، وهو ما يجعلها عرضة للاستغلال. كما أن بعض الثغرات تظهر في نماذج متقادمة تحتاج إلى تغيير كامل قبل انتهاء عمرها التشغيلي، وهو ما يدفع المتاجر إلى الإبقاء عليها رغم الخطر السيبراني الذي تمثله، وفقا لما أوردته تغطية الجزيرة نت لهذا الملف.
وتعزز تصريحات كيفن تيلييه هذه القراءة، إذ يرى أن المتاجر الكبرى لم تكن تدرك ببساطة أنها قد تخسر مبالغ طائلة بسبب هجمات سيبرانية تستهدف معدات التبريد والتشغيل لديها، لا بياناتها المالية فحسب.
إنذار مبكر لما قد يأتي
اتفق خبراء الأمن السيبراني على أن تنفيذ هذه الهجمات كان سهلا للغاية، ولا يتطلب قراصنة ذوي مهارات عالية. بل إن الذكاء الاصطناعي أصبح قادرا على تيسير تنفيذ عمليات مماثلة لمن لا يملك الخبرة اللازمة، وهو تطور يستدعي يقظة استثنائية من الحكومات ومؤسسات القطاع الخاص على حد سواء.
وينذر هذا التوجه الجديد بخطر يمتد إلى جميع متاجر التجزئة، حتى في العالم العربي. فاستهداف منظومة أي مركز تجاري عبر الخوادم المتصلة بالإنترنت بات ممكنا بسهولة، ولأن معظم المتاجر الكبرى تعتمد على إدارة عمليات مركزية، يصبح اختراق نقطة واحدة كفيلا بتعطيل شبكة كاملة.
ويحمل هذا النوع من الهجمات خطرا أكبر من الهجمات السيبرانية المعتادة، إذ إن هجوما منسقا بشكل جيد يمكن أن يضر سلاسل إمداد الغذاء لمنطقة بأكملها، ويحرم سكانها من الغذاء لفترات قد تطول. ويعكس هجوم هولندا، رغم اختلافه، ازدياد اهتمام القراصنة بمثل هذه الأهداف، ما يرجح احتمال تكرارها في دول أخرى خارج أوروبا.
قراءة قطرية: الأمن السيبراني ركيزة للصمود الوطني
في سياق إقليمي تتزايد فيه التهديدات الرقمية، تبرز تجربة دولة قطر في بناء منظومة وطنية متكاملة للأمن السيبراني، عبر وكالة الاتصالات والفضاء الحكومية ومؤسسات متخصصة، نموذجا يحتذى في مواجهة هذه المخاطر. وبعد النجاح الذي حققته الدوحة في استضافة كأس العالم 2022، الذي شهد تأمينا سيبرانيا غير مسبوق لمنشآت وبنية تحتية ضخمة، راكمت المؤسسات القطرية خبرة عملية في حماية الأنظمة التشغيلية الحساسة.
وتزداد أهمية هذه الجهود مع التوسع القطري في الاقتصاد الرقمي والمدن الذكية والبنية التحتية اللوجستية، وفي مقدمتها مشاريع الموانئ والمناطق الاقتصادية التي تشكل شرايين سلاسل الإمداد الإقليمية. فحماية هذه الأصول ليست ترفا تقنيا، بل ركيزة أساسية للصمود الاقتصادي والغذائي، خاصة في منطقة تعتمد جزئيا على استيراد الغذاء وتخزينه.
الدرس المستفاد من حادثتي فرنسا وهولندا واضح: الثغرة الأخطر ليست في البرمجيات وحدها، بل في تأخر التحديث والترقية. والمؤسسات التي تستثمر مبكرا في تحديث أنظمتها التشغيلية وتدريب كوادرها هي التي ستصمد أمام الموجة القادمة من الهجمات.
أسئلة شائعة
ما الذي استهدفه الهجوم السيبراني في المتاجر الفرنسية والهولندية؟
استهدف الهجوم المتحكمات المسؤولة عن إدارة درجات الحرارة في أنظمة التبريد والإنذار، ما أدى إلى إتلاف المنتجات وإيقاف سلاسل الإمداد كإجراء احترازي.
هل توجد صلة مثبتة بين هجوم فرنسا وهجوم هولندا؟
لم يثبت التحقيق أي صلة بين الحادثين حتى الآن، لكن تقارب توقيتهما يشير إلى اهتمام متزايد من القراصنة باستهداف البنية التحتية التشغيلية.
هل يمكن أن تتكرر هذه الهجمات في الدول العربية؟
يرى الخبراء أن احتمال التكرار مرتفع، لأن معظم المتاجر الكبرى تعتمد على إدارة عمليات مركزية عبر خوادم متصلة بالإنترنت، ما يجعلها أهدافا سهلة نسبيا.